核心观点: 拥有资产、控制私钥,以及拥有可依法执行的资产权利,是三件不同的事。
加密钱包并不会把硬币实体存放在手机或硬件设备中。区块链记录余额与转账,而钱包负责管理用于授权交易的密钥和签名流程。美国证券交易委员会 Investor.gov 的投资者公告(英文)(在新标签页中打开)也解释了这一点,并说明自托管与第三方托管各自的取舍。
因此,一个看似简单的问题变得至关重要:谁能转移资产?谁能修改规则?发生故障时,谁能恢复访问?
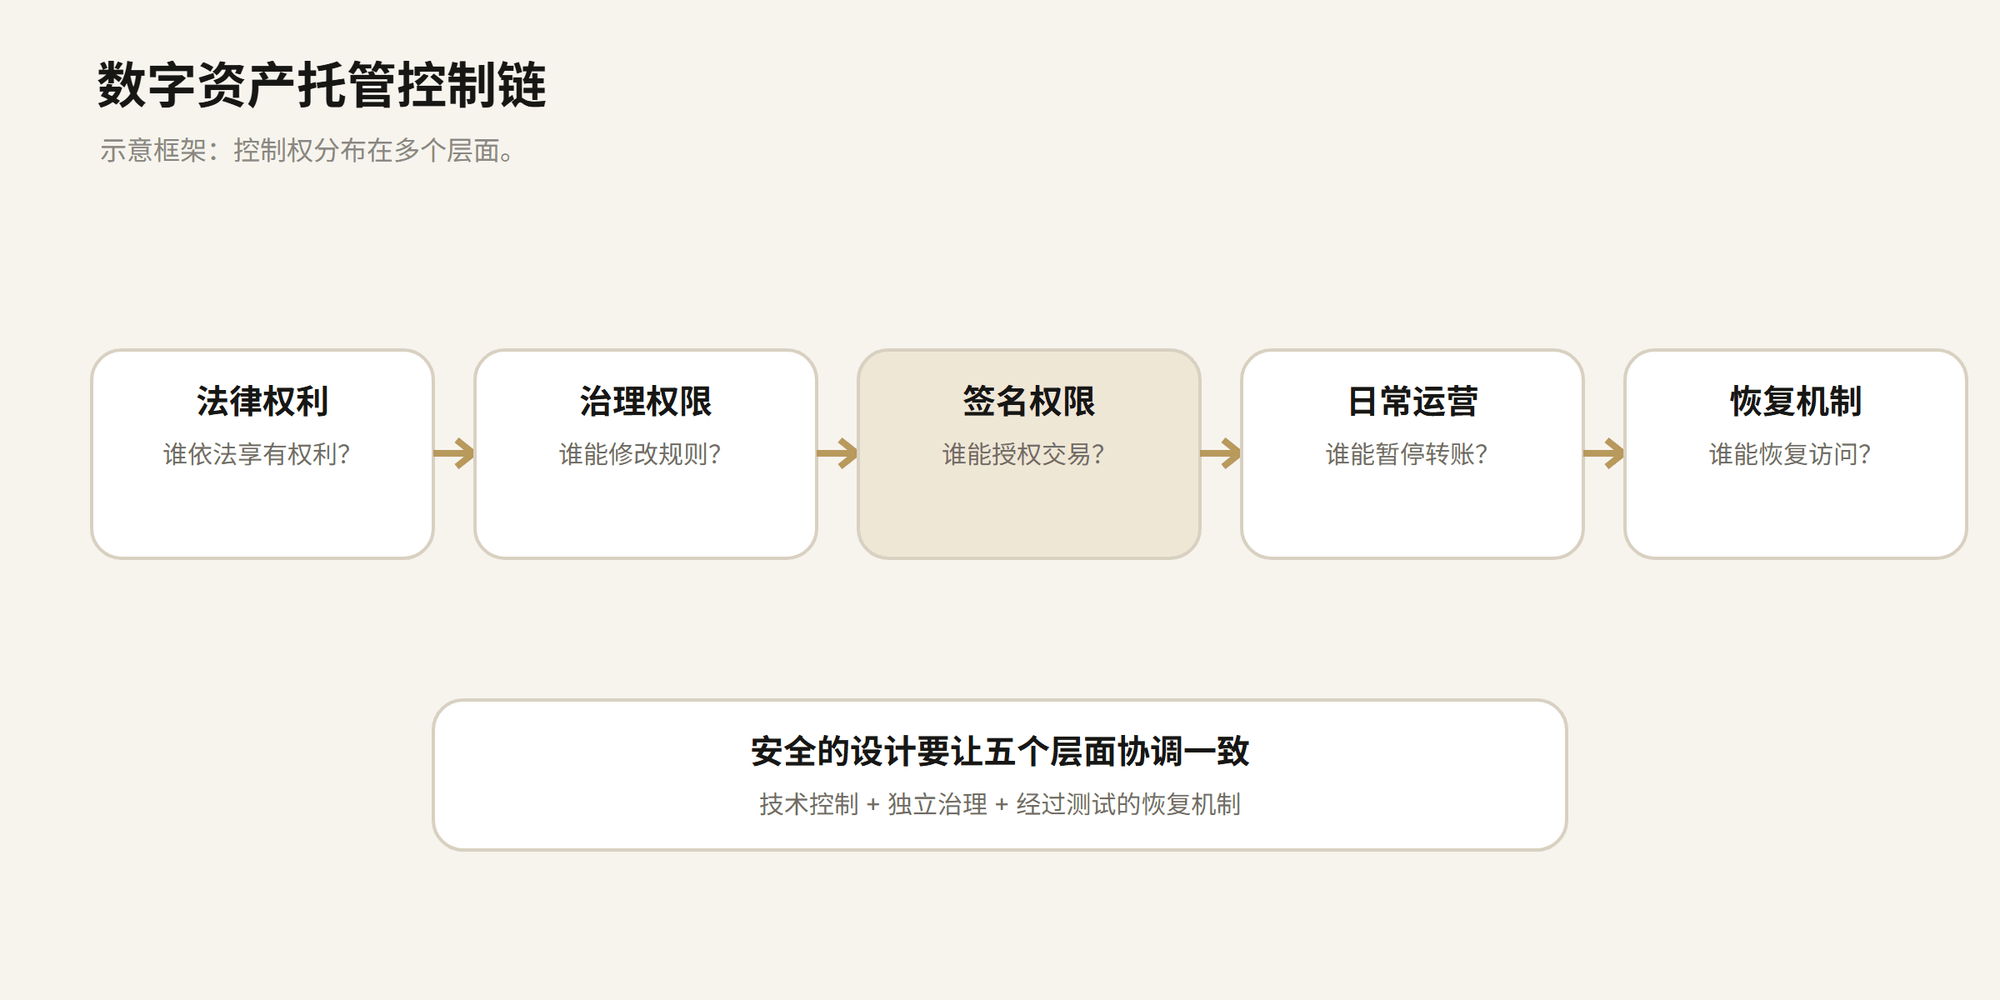
一图看懂:控制权的五个层面
 (在新标签页中打开)
| 层面 | 应该问什么? | 可能发生的故障 |
|---|---|---|
| 法律权利 | 谁依法享有资产权利?依据什么协议? | 服务商破产时,客户权利不清晰 |
| 治理权限 | 谁能修改限额、增删签名者或批准例外? | 单一管理员更改提款规则 |
| 签名权限 | 谁能生成有效交易签名? | 密钥或足够数量的签名份额被控制 |
| 日常运营 | 谁发起、监控并暂停转账? | 可疑交易未能及时停止 |
| 恢复机制 | 设备或服务中断后,谁能恢复访问? | 恢复流程依赖唯一一名无法联系的人 |
这些层面彼此有关,却不能混为一谈。持有私钥的人未必拥有代币所代表的底层资产。客户可能只有对平台的合同请求权,而私钥由平台掌控。企业即使分散了签名权限,也可能把政策修改和资产恢复集中在一名管理员手中。
1. 热钱包、冷钱包,还是第三方托管?
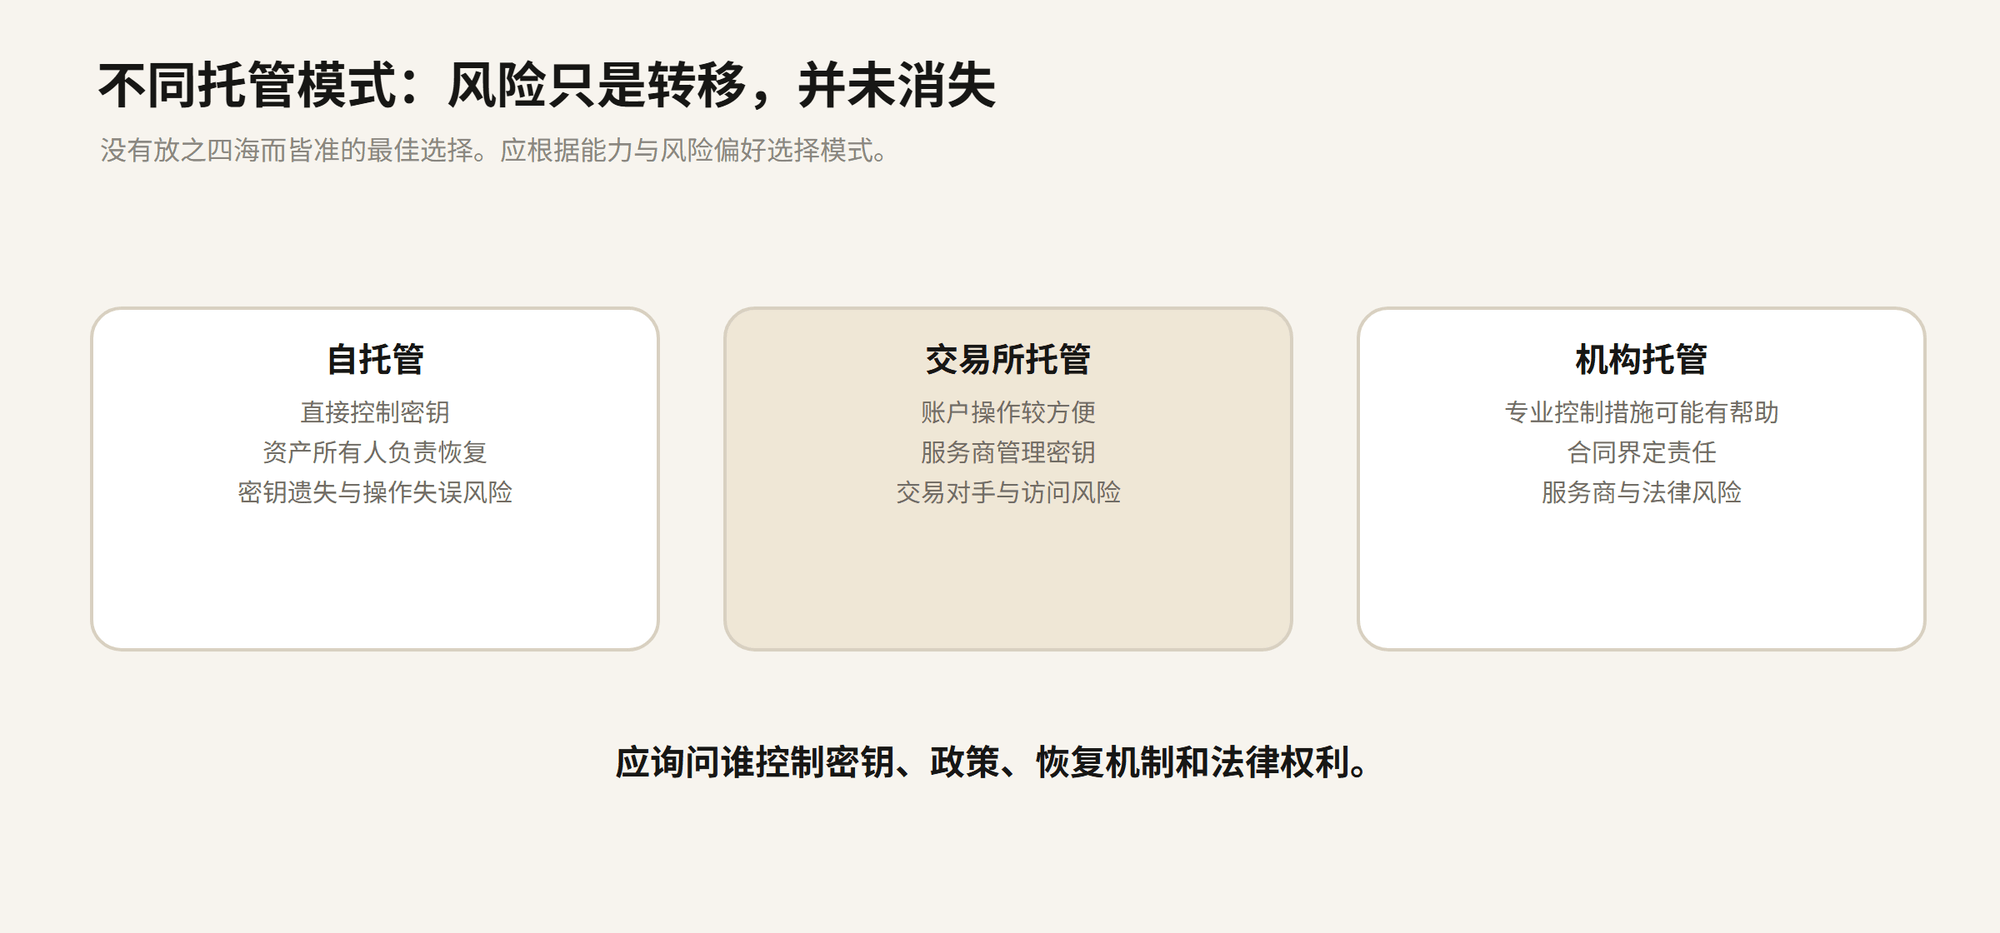
“热钱包与冷钱包”描述的是联网状态;“自托管与第三方托管”描述的是谁负责管理访问权限。这是两个不同维度,自托管与第三方托管都可能采用热钱包或冷钱包。来源:Investor.gov,2025年12月12日(英文)(在新标签页中打开)。
 (在新标签页中打开)
| 模式 | 通常由谁控制 | 有助于解决什么问题 | 仍然存在的风险 |
|---|---|---|---|
| 自托管 | 资产所有人管理密钥 | 降低对托管服务商的依赖 | 密钥遗失、备份不安全、钓鱼、错误转账 |
| 交易所托管 | 交易所管理访问权限 | 交易和账户操作较方便 | 服务中断、账户限制、破产、合同风险 |
| 独立机构托管 | 专业服务商依合同管理 | 可能具备专门治理和运营流程 | 服务商依赖、外包、费用、法律及司法管辖区风险 |
| 共同管理 | 多方分担明确的职责 | 可分离发起、审批与恢复权限 | 职责不清、协调失败、恢复设计薄弱 |
热钱包连接在线环境,方便频繁交易,但也增加网络威胁暴露面。冷钱包将密钥材料与日常在线系统隔离,可减少部分远程攻击路径,但设备或备份仍可能遗失、被盗、损坏或管理不善。任何标签都不能单独证明整体系统安全。来源:Investor.gov,2025年12月12日(英文)(在新标签页中打开);来源:NIST,2020年5月(英文)(在新标签页中打开)。
关键区别: 钱包类型描述技术安排;托管模式描述谁拥有控制权并承担责任;法律文件则决定相关权利与补救途径。
2. 多重签名与 MPC:降低单一密钥风险的两种方法
 (在新标签页中打开)
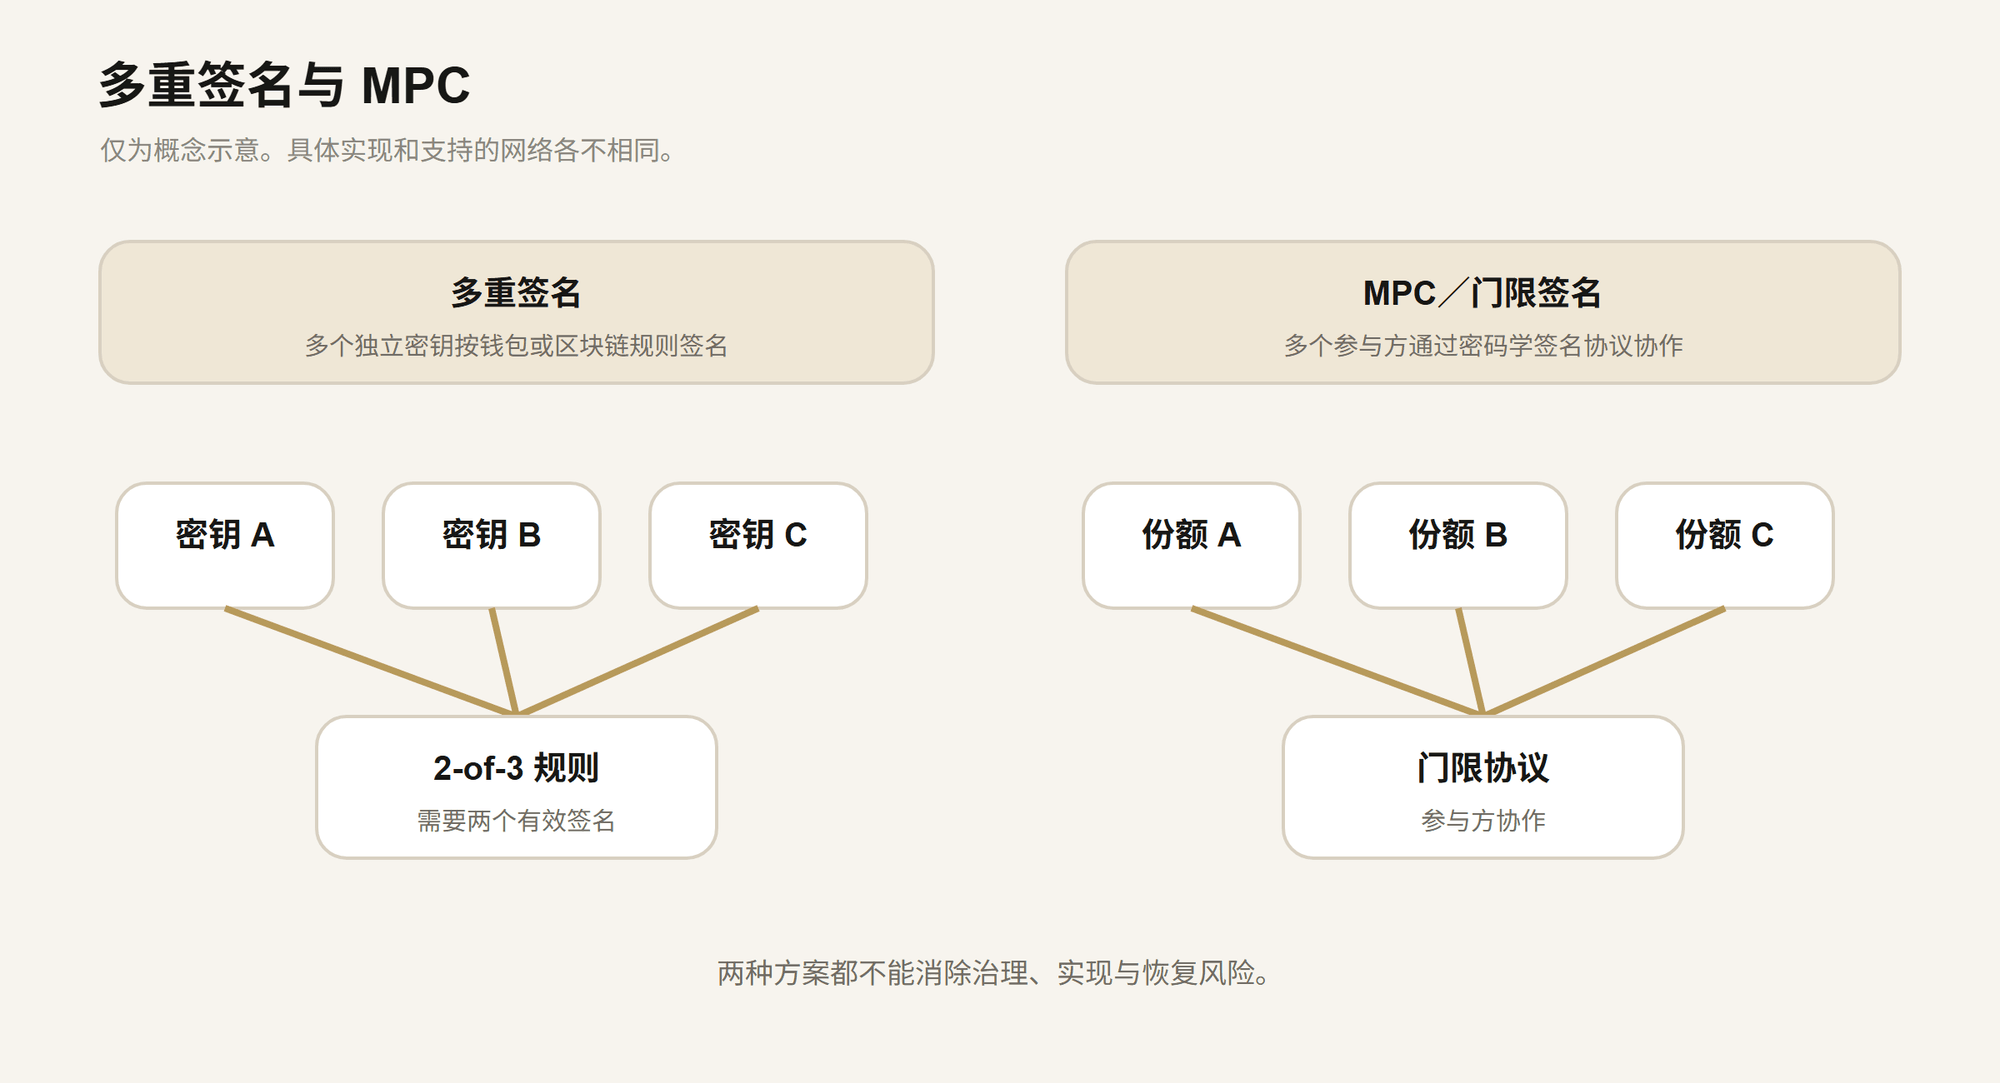
多重签名(Multisig)
多重签名钱包要求多个有效签名,才能符合区块链、钱包脚本或智能合约的规则。以简单的 2-of-3 方案为例:系统有三个授权密钥,任何两个密钥都必须共同批准交易。这能降低单一密钥泄露就导致资产被转走的风险。
不同区块链的实现方式可能不同。签名者如何表示、链上能看到什么、交易费用以及恢复方式,都取决于具体设计。
多方计算(MPC)
MPC 是一类密码学技术,让多个参与者协作生成签名,而不一定由任何一方以通常形式持有完整私钥。门限签名是数字资产钱包常见的应用方式。
MPC 可以让区块链看到常规格式的签名,即使实际签名过程由多个参与方共同完成。但安全性仍取决于协议、实现质量、设备安全、参与者独立性、访问政策与恢复方案。
快速比较
| 比较问题 | 多重签名 | MPC/门限签名 |
|---|---|---|
| 如何授权转账? | 多个签名符合钱包或区块链规则 | 多个参与方通过门限签名协议协作 |
| 链上能否看到内部流程? | 视区块链和实现而定,可能看出多个签名者 | 链上可能只看到常规签名,看不到内部协作过程 |
| 能否消除内部人员风险? | 不能 | 不能 |
| 能否降低对单一密钥的依赖? | 可以,前提是密钥和签名者真正分散 | 可以,前提是份额和参与者真正分散 |
| 必须测试什么? | 签名门槛、签名者独立性、可用性、脚本与恢复流程 | 协议安全、份额分配、实现质量、参与者独立性与恢复机制 |
两者都不是天然更安全。治理不佳的 MPC 部署可能不如设计完善的多重签名方案,反之亦然。供应商文件可用于了解某种实现,但不是独立的安全证明。例如,BitGo 的开发者文档(英文)(在新标签页中打开)介绍了其支持网络中的钱包类型与实现选择。
不要只看技术缩写。 应询问谁能修改政策、审批职责是否分离、单一管理员能否绕过控制,以及恢复流程是否在真实故障情境下经过测试。
3. 容易忽略的权力集中风险
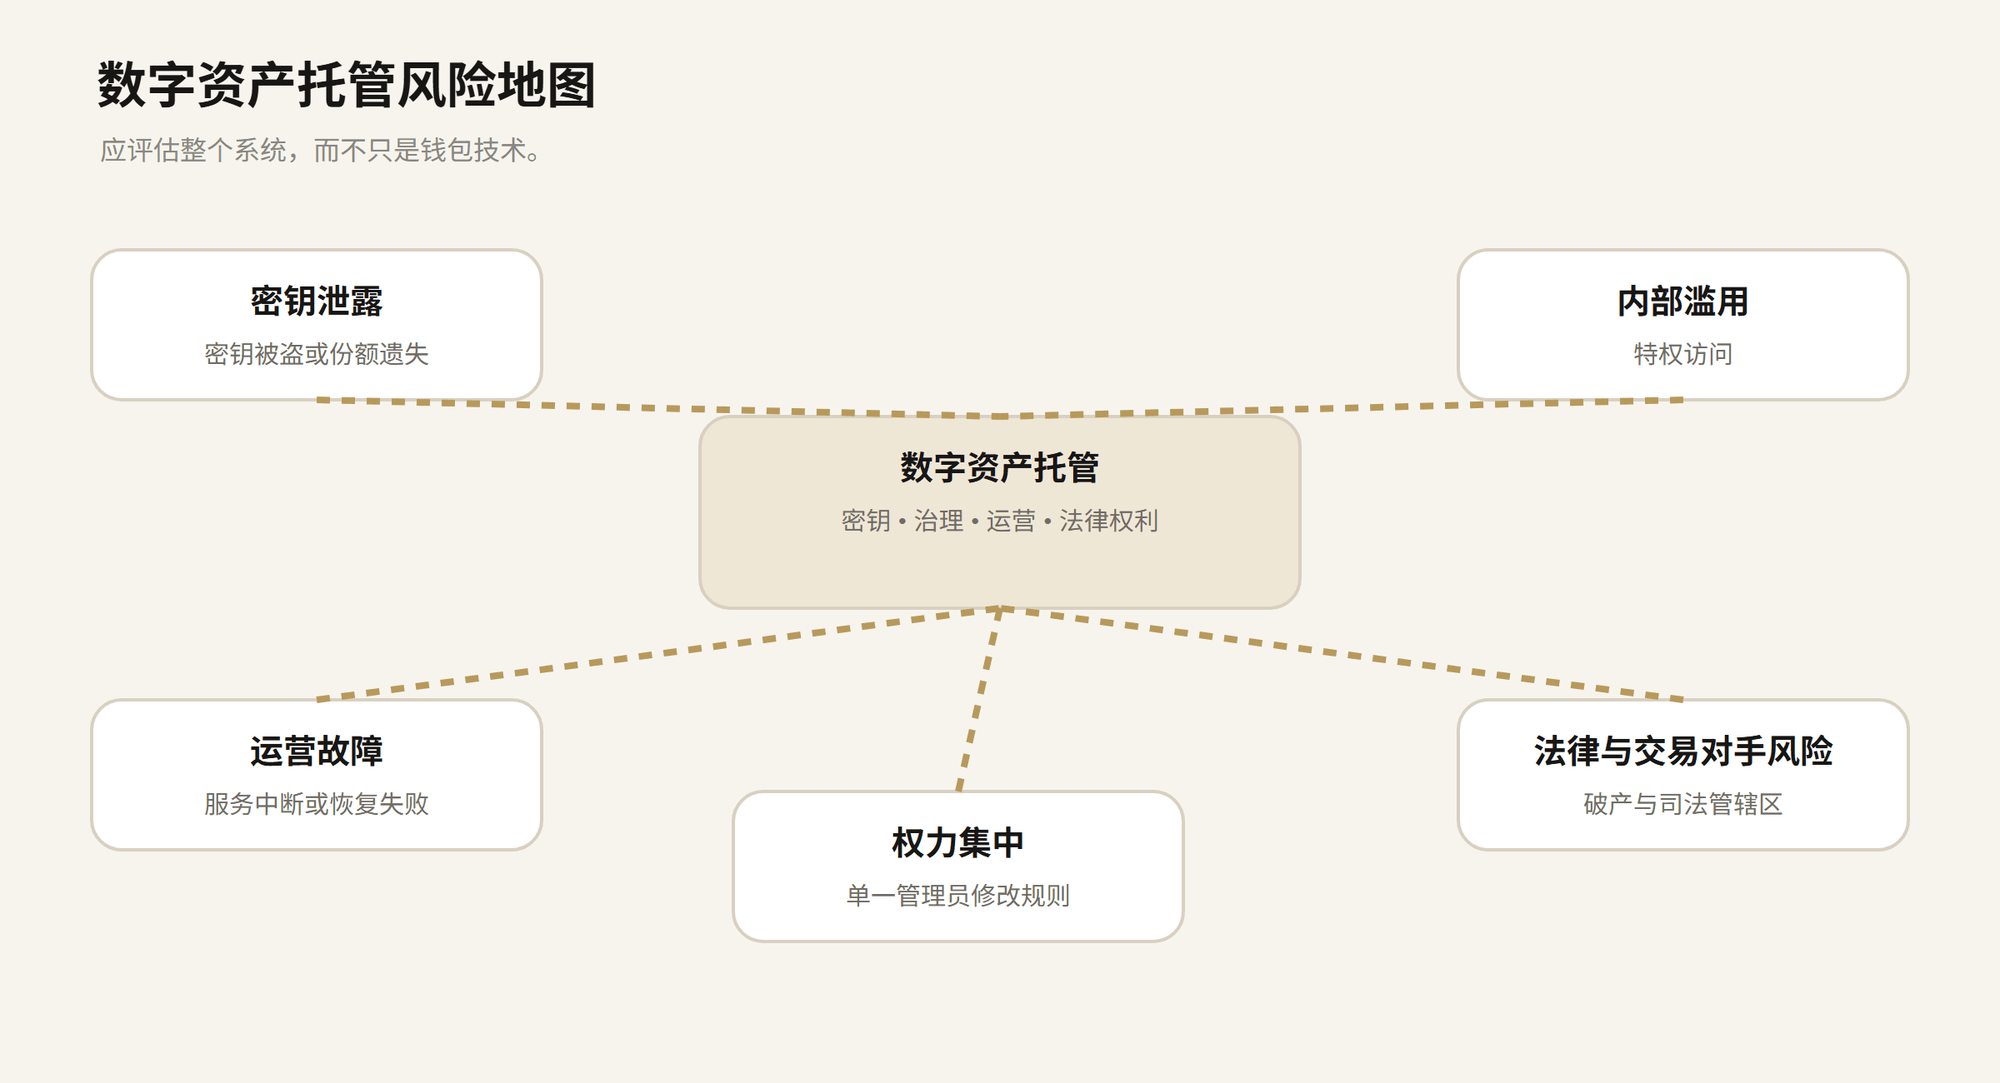
即使密钥分散,控制权也未必真正分散。应留意以下隐性单点故障:
- 单一管理员可以增加或移除签名者。
- 单一云账户或身份账户可以关闭签名服务。
- 一名员工可以修改提款白名单或交易限额。
- 多重审批仍依赖同一批设备或同一个身份验证系统。
- 恢复流程允许某一方在缺乏独立监督的情况下重建访问权限。
- 监控发现可疑交易,却没有人能及时暂停转账。
 (在新标签页中打开)
稳健的系统应分开发起交易、批准交易、修改政策、管理基础设施及恢复资产的权限。这种分离必须是真实的,而不只是创建多个由同一人控制的用户名。密钥管理贯穿整个生命周期,包括生成、存储、使用、备份、轮换、恢复与销毁。美国国家标准与技术研究院(NIST)的密钥管理指南(英文)(在新标签页中打开)涵盖密钥材料保护及相关管理控制。
4. 托管服务商出问题时会怎样?
钱包架构本身无法解决所有法律与破产问题。如果托管方遭到攻击、暂停提款、失去签名基础设施访问权限或进入破产程序,客户的实际处境可能取决于资产隔离、记录、合同、适用法律、服务商所在地以及具体服务架构。
应用程序显示的余额,并不单独证明客户直接控制着特定链上资产。应弄清楚自己是直接拥有资产,还是只有对服务商的合同请求权。也应询问资产是否可能被借出、质押、重复使用或混同管理,以及是否需要客户同意。来源:Investor.gov,2025年12月12日(英文)(在新标签页中打开)。
2026 年 1 月,瑞士金融市场监管局 FINMA(英文)(在新标签页中打开)提醒市场关注加密资产托管的技术、运营与交易对手风险,并指出跨境托管可能在服务商破产时增加法律复杂性。该机构强调稳健基础设施、适当监督及明确的客户资产保护安排。
在马来西亚,证券委员会的《数字资产指南》(英文)(在新标签页中打开)涵盖数字资产托管框架。SC 将数字资产托管列为受监管类别(英文)(在新标签页中打开),并提供相关指南与注册信息。具体业务是否受到某项要求约束,仍取决于实际情况与现行规则;企业应查阅最新官方材料并咨询合资格法律专业人士。
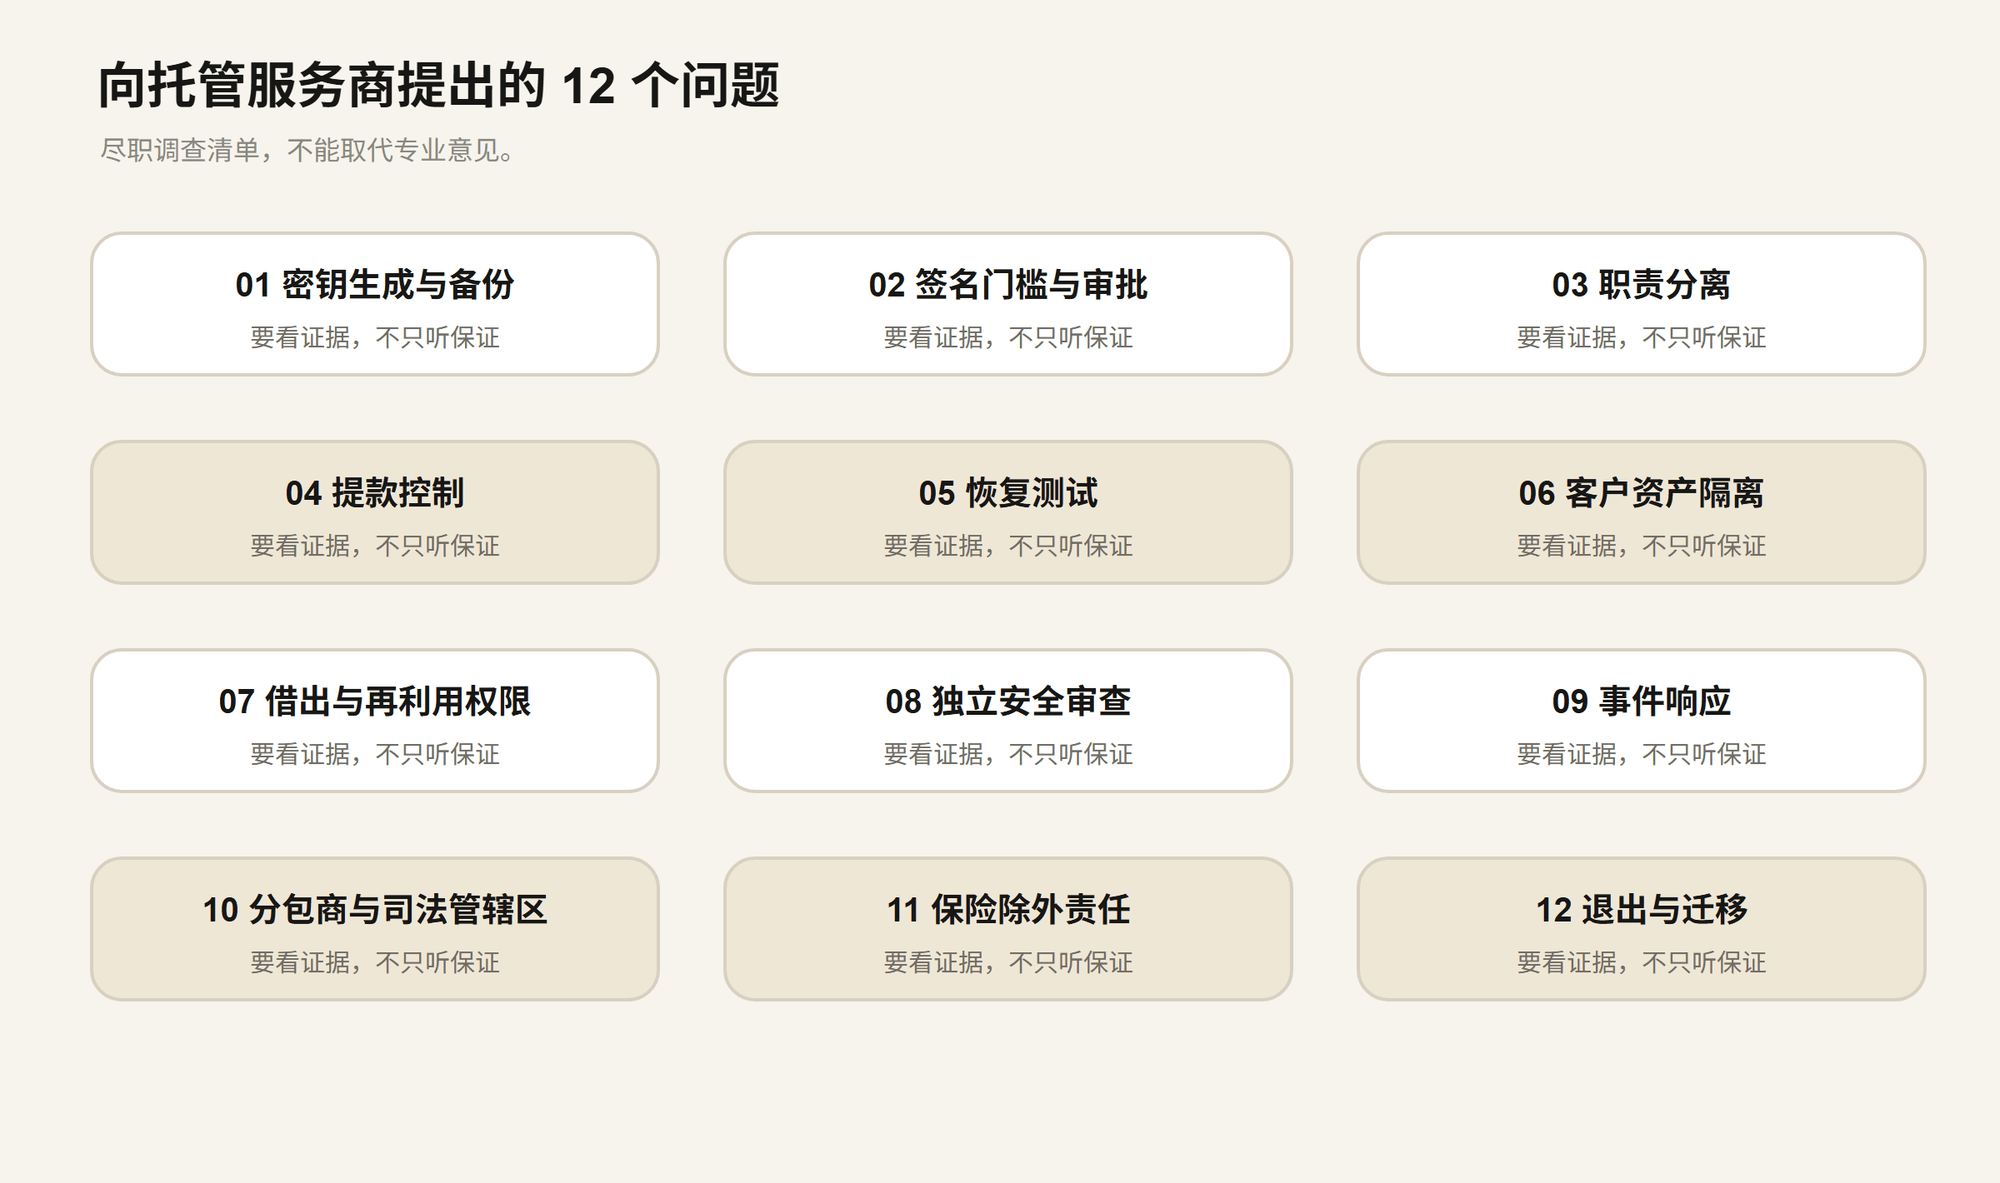
5. 可直接使用的托管尽职调查清单
 (在新标签页中打开)
选择钱包架构或服务商之前,请明确询问:
- 密钥生成: 密钥或份额如何创建、存储、备份与退役?
- 签名门槛: 需要多少个独立批准?谁能修改门槛?
- 职责分离: 交易发起、批准、规则修改与恢复是否由不同人员负责?
- 交易控制: 是否有白名单、限额、延迟、独立渠道确认与升级流程?
- 恢复机制: 若密钥份额、设备、员工或服务商不可用,会如何处理?是否测试过?
- 资产隔离: 客户资产在记录与法律安排上是否与服务商自有资产分开?
- 资产再利用: 服务商能否借出、质押、再质押或以其他方式重复使用资产?是否需要同意?
- 独立验证: 是否有近期安全评估、渗透测试、审计与整改记录?
- 事件响应: 谁能暂停转账、联系客户、保存证据并与有关部门协调?
- 分包商与司法管辖区: 涉及哪些第三方?他们位于哪里?协议适用什么法律?
- 保险: 承保什么、排除什么、谁是被保险人?宣传中的保障上限不等于必然赔付。
- 退出与迁移: 资产能否转移到其他服务商或自托管钱包?争议或中断时怎么办?
如果服务商无法用清楚的语言解释控制措施、书面说明责任分工,并演示故障时的处理方式,应把这视为治理风险警讯。
6. 自托管一定更安全吗?
不一定。自托管减少对第三方托管人的依赖,却把备份安全、设备保护、继承规划与交易操作责任交给资产所有人。第三方托管可能提供专业运营能力与制度化控制,但会增加服务商、合同、访问权限和司法管辖区风险。共同管理可以分担责任,也可能增加协调与恢复复杂性。
合适的模式取决于技术能力、资产用途、交易频率、治理要求、法律环境,以及承担操作责任的意愿。对企业而言,钱包应像受控的金融系统一样管理,而不应只被当成一个应用程序。
结语:看实际权力,不要只看技术标签
“冷存储”“机构托管”“多重签名”和“MPC”都可能是有用的安全组件,但没有任何一个标签可以保证整体安全。真正重要的是:谁能转移资产?谁能修改规则?谁能恢复访问?客户资产是否得到隔离?服务商失效时,客户有哪些追索途径?
应完整梳理交易发起、审批、签名、广播、监控与恢复的流程,再用密钥泄露、内部滥用、人员缺席、服务中断及破产等情境进行检验。
只有当你不仅知道谁能签名,还知道谁能修改签名规则,以及系统失效时谁能恢复资产,你才真正理解数字资产托管。
资料来源与延伸阅读
美国证券交易委员会 Investor.gov,“Crypto Asset Custody Basics for Retail Investors – Investor Bulletin”,2025年12月12日。 钱包与密钥、热钱包与冷钱包、自托管与第三方托管,以及应向服务商提出的问题。阅读公告(英文)(在新标签页中打开)。
美国国家标准与技术研究院(NIST),“Recommendation for Key Management: Part 1 – General”,SP 800-57 Part 1 Rev. 5,2020年5月。 密钥材料保护及密钥管理控制。NIST 也于2025年12月发布 Revision 6 初稿征求意见。阅读文件(英文)(在新标签页中打开);阅读 NIST 密钥管理页面(英文)(在新标签页中打开)。
BitGo 开发者门户,“Wallet Types”与“Wallets Overview”。 供应商文档,仅用作技术实现示例,不代表独立安全验证。阅读 Wallet Types(英文)(在新标签页中打开);阅读 Wallets Overview(英文)(在新标签页中打开)。
瑞士金融市场监管局(FINMA),“FINMA publishes guidance on risks associated with the custody of cryptobased assets”,2026年1月12日。 加密资产托管的风险,以及境外托管的法律复杂性。阅读新闻稿(英文)(在新标签页中打开)。
马来西亚证券委员会(SC),“Digital Assets”与“Guidelines on Digital Assets”,2024年8月19日修订。 数字资产托管人类别、注册信息及相关指南。阅读页面(英文)(在新标签页中打开);阅读指南(英文)(在新标签页中打开)。
编辑说明
本文仅供一般教育与信息参考,不构成法律、投资、税务或网络安全建议。法律、监管要求及实际结果会因司法管辖区、资产类型、合同与具体事实而异。作出托管或业务决策前,请咨询合资格专业人士。
本文中文版译自英文原文,引用的资料来源均为英文原文。