生成式人工智能对金融体系最大的威胁,或许不只是机器能够作出决策,而是机器能够让人相信自己正在与一个值得信任的人交流。
执行摘要
一段熟悉的语音、一张视频通话中的面孔,或一条看似来自公司首席执行官的信息,过去都能为身份判断提供线索。但这些线索正变得越来越容易被伪造。生成式人工智能可以大规模生成逼真的合成声音、图像、视频和身份文件,改变了冒充他人的成本与规模。
问题已不再只是深度伪造能否欺骗某一个人,而是当视觉和声音证据都可能被制造时,机构是否建立了足够安全的付款、开户和授权机制。
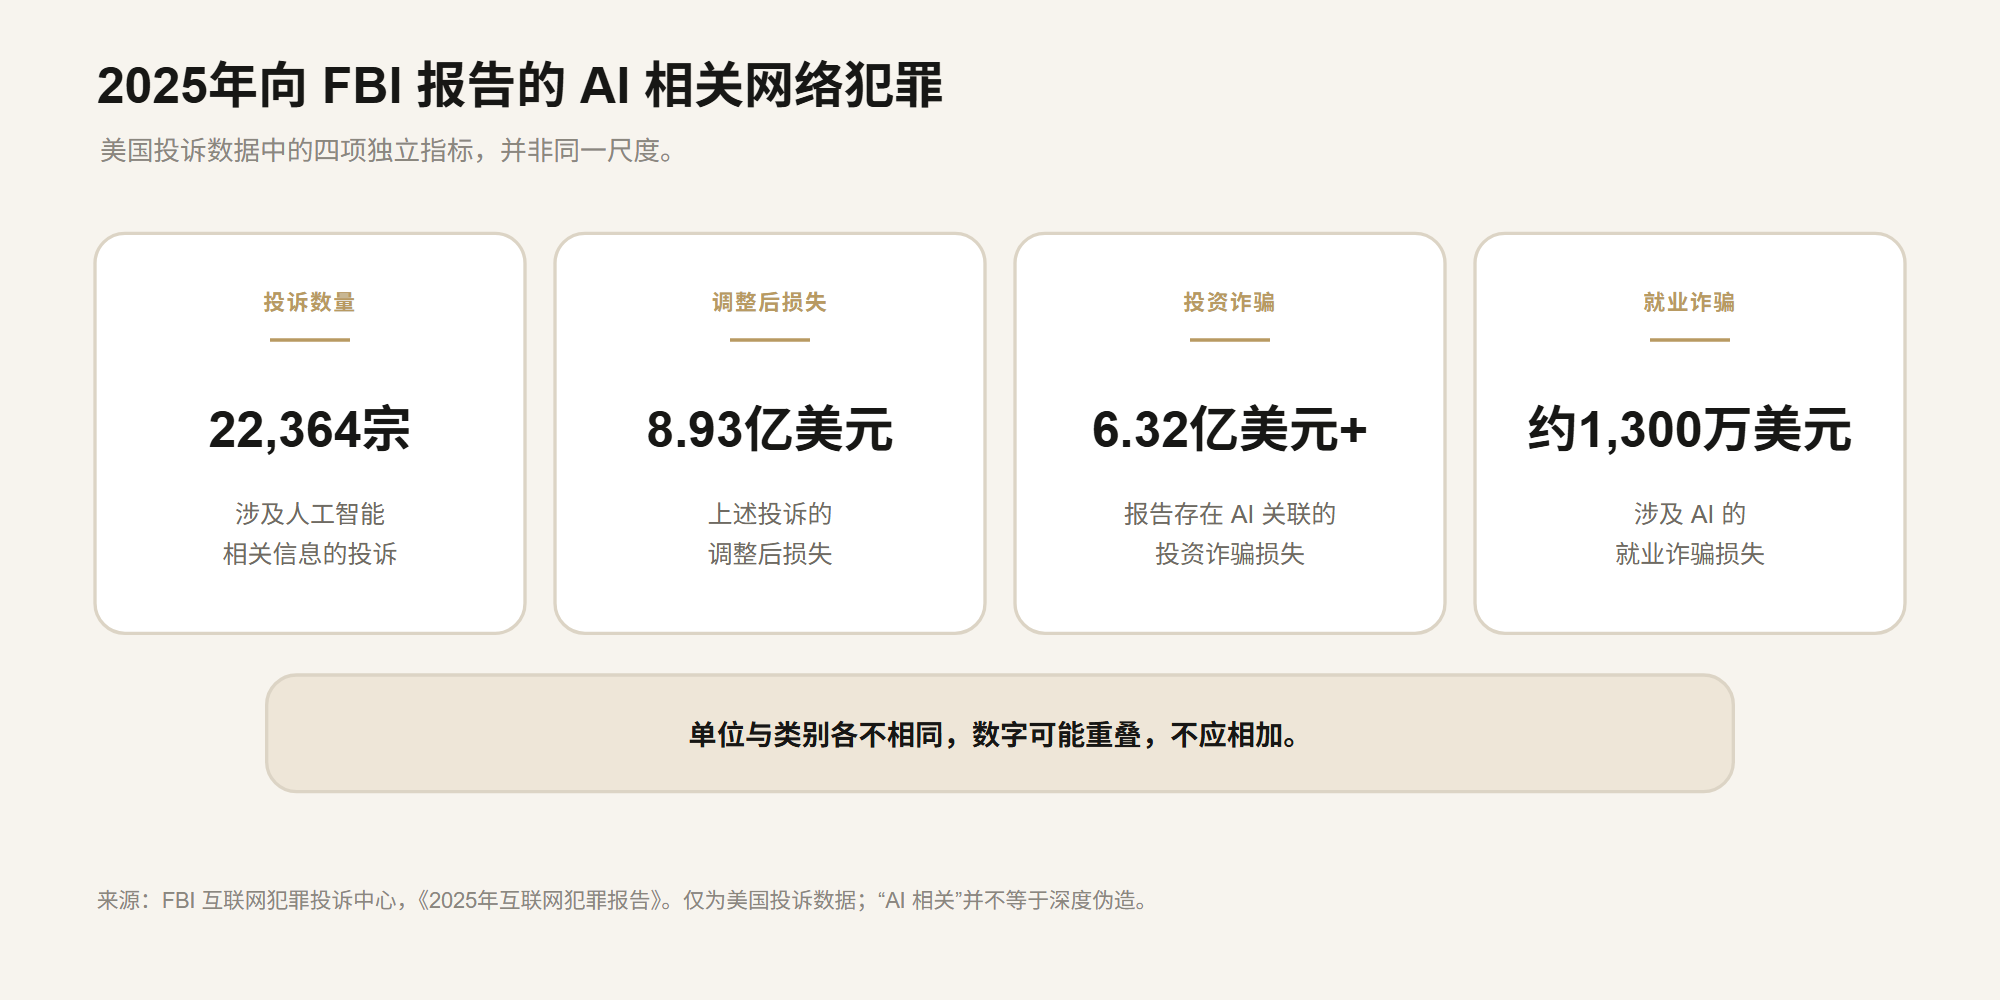
相关风险已经有具体证据。美国联邦调查局(FBI)《2025年互联网犯罪报告》(英文)(在新标签页中打开)记录了22,364宗涉及人工智能相关信息的投诉,调整后损失超过8.933亿美元。这些数字涵盖与 AI 有关的投诉,并不代表所有损失都已证实完全由深度伪造造成。香港政府披露(英文)(在新标签页中打开)的一宗2024年案件中,员工参加了一场伪造的视频会议后,授权转账约2亿港元。马来西亚证券委员会(英文)(在新标签页中打开)和国家银行(英文)(在新标签页中打开)也曾警告公众注意深度伪造投资宣传及冒充高级官员的骗局。
因此,解决方案必须是系统性的:独立身份验证、交易控制、可信沟通渠道、内容来源信息、明确的人类责任,以及快速事件响应。任何单一检测工具、生物识别检查或区块链系统,都无法独自解决问题。
1. 当亲眼所见不再等于真实
设想你接到财务总监的视频电话。对方的脸很熟悉,声音也十分相似。他表示,公司必须在截止时间前完成一笔保密收购款项。另一位同事也出现在会议中,似乎确认了指示。会议结束,款项随即汇出。
真正应该追问的,并不是视频看起来有多逼真,而是付款流程是否允许一段逼真的视频成为付款授权的依据。
这一区别至关重要。深度伪造诈骗本质上是对信任和授权机制的攻击,而不只是图像处理问题。诈骗者利用人们对面孔、声音、职衔、标志或官方渠道的信任,再通过紧迫感、保密要求和权威身份,迫使受害者绕过正常程序。
人工智能降低了制作逼真冒充内容的成本。一个组织自身的流程,则决定了这种冒充能否最终变成真实的财务损失。
 查看原尺寸图片
2. 深度伪造如何运作?
深度伪造是指利用人工智能生成或操纵音频、图像或视频,使其与真实人物或事件高度相似,从而制造虚假的真实性印象。生成式模型从样本中学习模式,再生成模仿这些模式的新内容。
其中有三种能力尤其值得关注:
- 声音克隆: 模型根据音频样本模仿一个人的音色、语速和口音,并将其用于电话、语音信息或实时互动。
- 人脸与视频合成: 系统可以替换人脸、生成会说话的人像视频,或操纵嘴唇动作和面部表情。
- 合成身份材料: 图像生成和编辑工具可能被用于制作虚假的社交媒体头像、身份文件或辅助证明材料。
这些技术的实际部署难度并不相同。生成一段短视频、在会议中播放预录视频,以及实时互动式冒充,是不同层次的技术挑战。不能把每一段可疑视频都直接认定为实时深度伪造。
FBI 曾警告(英文)(在新标签页中打开),生成式人工智能可被用于制作逼真的个人资料、伪造身份证明文件、克隆声音,以及生成用于冒充和投资诈骗的视频。人工智能也能让诈骗更容易规模化,并减少原本可能暴露骗局的人为错误。
3. 冒充他人的经济成本正在改变
传统冒充通常需要时间、语言能力、目标资料和持续的人力投入。生成式人工智能可以减少制作个性化信息和合成媒体所需的工作量,也能帮助诈骗者针对不同目标调整语气与内容。
FBI《2025年互联网犯罪报告》(英文)(在新标签页中打开)提供了美国人工智能相关网络犯罪投诉规模的一个参考:
| 2025年指标 | 报告数字 | 应如何理解 |
|---|---|---|
| 涉及人工智能相关信息的投诉 | 22,364宗 | 投诉数量,并非已确认的深度伪造案件数 |
| 与这些投诉相关的调整后损失 | 8.933亿美元以上 | 广义 AI 关联,并非全部由深度伪造造成 |
| 与 AI 有关的投资诈骗投诉损失 | 超过6.32亿美元 | 报告中存在 AI 关联的投资诈骗投诉 |
| 涉及 AI 的就业诈骗损失 | 接近1,300万美元 | 报告列出的另一类诈骗 |
这些数字不应直接相加,因为不同类别可能存在重叠,分类方法也可能不同。它们是美国投诉数据,不是全球估算,也不是所有 AI 诈骗的完整统计。受害者可能没有报案,也可能无法判断诈骗是否涉及 AI,报告方式的变化亦会影响统计结果。
 查看原尺寸图片
重点并不是所有诈骗都由 AI 造成,而是 AI 可以提升多种诈骗的速度、个性化程度和表面可信度。
4. 当一场假会议造成真实损失
一个最具代表性的案例发生在香港。香港政府(英文)(在新标签页中打开)于2024年6月26日公布,一名员工收到钓鱼电邮,对方冒充其英国总部的财务总监。员工随后参加了一场视频会议,画面中出现了看似真实的同事,并最终授权向五个本地银行账户转账,损失约2亿港元。
调查人员认为,该会议可能使用网上公开的视频片段及被冒充官员的声音预先制作。政府公布的资料指出,会议期间实际上没有与诈骗者进行实时互动。政府发布回应时,案件仍在调查中。
细节值得注意:诈骗者不需要破解银行的密码学系统。他们只需要说服一名拥有付款权限的人批准转账。同一份政府回应还提及另一宗案件,一名员工在与疑似高级主管进行视频会议后,被指示转账近400万港元。
这些案例说明,企业不能把视频会议当作付款凭证。会议可以支持沟通,却不能单独验证一项高金额付款指示。
5. 马来西亚:风险已经来到本地
马来西亚监管机构已公开关注冒充行为和深度伪造投资宣传。2024年7月22日,证券委员会警告(英文)(在新标签页中打开),诈骗者利用 AI 视频模仿知名人士和信誉良好的公司,再通过社交媒体及通讯应用传播,推广所谓的投资机会。
这并非遥远的风险。2026年10月13日,国家银行发布诈骗警示(英文)(在新标签页中打开),提醒公众提防冒充国家银行高级官员的深度伪造视频,以及声称来自国家银行或证券委员会高级官员的投资内容。警示重申,国家银行和证券委员会不会推广或推荐私人投资计划。
国家银行的专门核实页面(英文)(在新标签页中打开)也提醒公众,诈骗者可能冒用央行身份制作虚假广告、社交媒体账户和信息。证券委员会的投资者警示名单(英文)(在新标签页中打开)则列出未经授权的实体及潜在克隆实体。不过,警示名单只能反映监管机构在特定时间掌握的资料;某个项目没有出现在名单上,并不代表它一定合法。
对马来西亚公众而言,原则很简单:不要把熟悉的面孔、政府标志、监管机构名称或 WhatsApp 群组当成投资获授权的证明。应通过官方渠道独立核实相关机构及投资产品。
6. 为什么传统 KYC 与生物识别并不足够
了解你的客户(KYC)制度旨在确认客户身份并评估相关风险。文件核验、人脸比对、活体检测、设备情报和制裁名单筛查都可以发挥作用,但每项控制回答的是不同问题。
身份证件可能是真的,但出示证件的人未必是合法持有人。人脸可能与参考照片匹配,但互动过程仍可能受到操纵。活体检测可以抵御已知的呈现攻击,却仍可能面对新的注入、重播或合成媒体攻击。开户时通过验证,也不代表之后的付款指示必然真实。
更完善的设计至少应区分四个问题:
- 身份: 这个人是谁?身份是如何建立的?
- 在场: 此人是否真实参与当前互动,而不是播放或注入的媒体?
- 权限: 此人是否有权提出这项操作?
- 意图: 此人是否清楚地批准了这笔具体交易、收款人和金额?
最后两个问题往往被忽略。真实的高管可能遭到冒充,真实的高管也可能受到社会工程操纵。身份认证不等于授权,授权也不等于知情且自愿的交易意图。
7. 下一代金融安全控制
具备韧性的系统必须假设任何单一信号都可能被攻破,并组合多项相互独立的控制措施,避免逼真的声音或视频凌驾于整个流程之上。
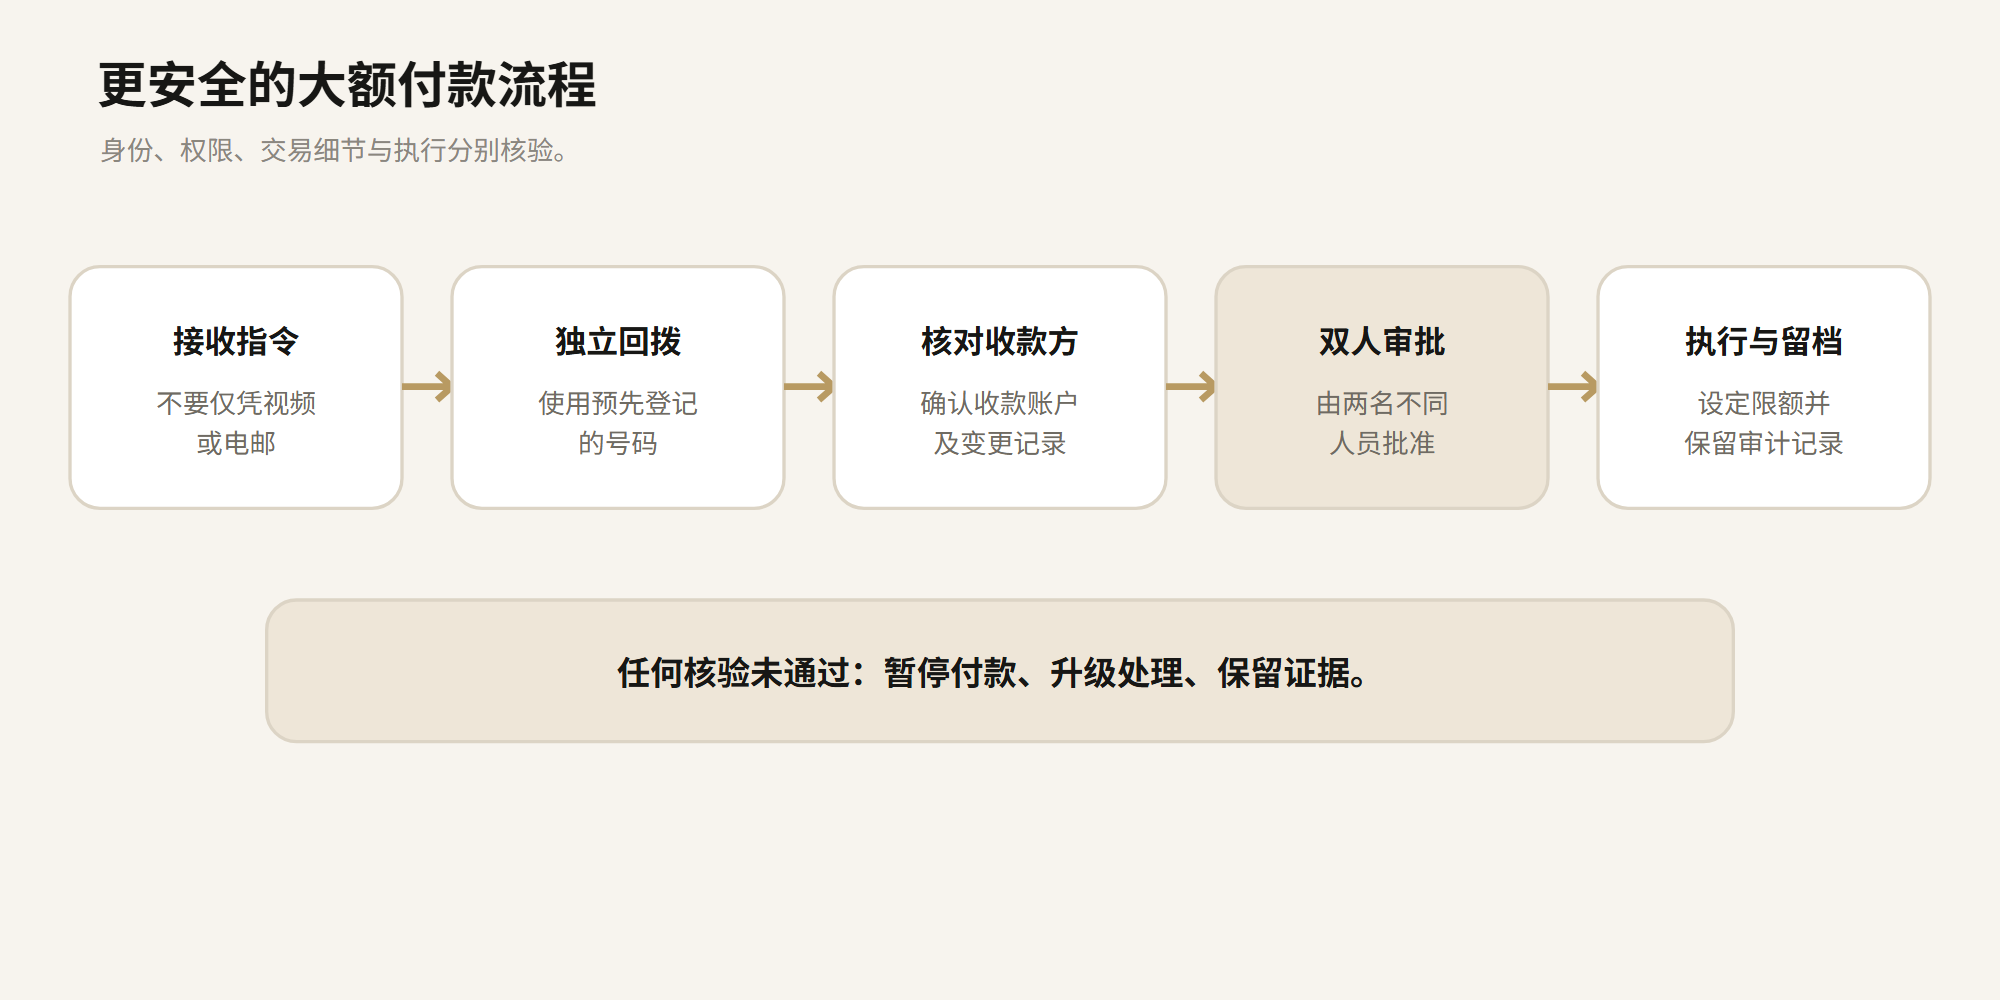
企业付款控制
- 大额转账及收款人资料变更必须经过双重审批。
- 使用预先登记的电话号码或安全工作流程核实新指示,不要使用请求中提供的联系方式。
- 对异常付款设置冷静期、金额上限和加强审查。
- 将付款申请人与最终放款审批人分开。
- 记录审批过程、设备环境及付款指示变更。
 查看原尺寸图片
银行、交易所与金融科技企业
- 将证件核验与风险导向的活体检测、设备和行为信号结合。
- 识别重复身份、重复使用的证件、异常设备群组及可疑开户模式。
- 对账户恢复、提现地址变更及高风险交易实施加强验证。
- 开户后持续进行交易监控及收款方风险控制。
- 为疑似冒充事件建立清晰的升级处理机制。
个人用户
- 使用已保存或独立核实的电话号码回拨确认身份。
- 家庭或团队可约定紧急情况下使用的暗语,但必须认识到暗语本身也可能泄露。
- 不要仅因视频中出现熟悉的人就批准转账。
- 对保密要求、紧迫催促、异常付款路径及绕过正常流程的要求保持警惕。
- 通过相关监管机构核实投资产品。
8. 区块链与密码学能否重建信任?
区块链可以帮助证明某项记录在写入后没有被篡改;密码学签名可以证明某个密钥对特定信息进行了签署。这些特性很有价值,但它们不会自动证明密钥背后的人是真实的,也无法保证密钥没有被盗用,或签署者真正理解交易内容。
一项经过签名的欺诈指示,依然是欺诈指示。
密码学更适合承担范围明确的任务:
- 数字签名: 将审批与具体交易细节绑定。
- 硬件保护密钥: 降低签名凭证暴露的风险。
- 可验证凭证: 让发行方对凭证持有人的声明可以通过密码学方式验证。
- 防篡改审计记录: 保存审批及变更的完整顺序。
- 内容来源标准: 在技术支持的情况下,记录媒体的来源和编辑历史。
这些技术能够改善证据和控制,但无法消除欺骗、胁迫、设备被攻破或发行方不诚实等问题。内容来源元数据在传播过程中也可能被移除,真实录音亦可能被断章取义。
目标不应是寻找一种能够自动建立信任的技术,而是让信任声明变得可验证、有明确范围,并且能够撤销。
9. 检测有帮助,但不能成为唯一安全边界
深度伪造检测工具可以识别合成或被操纵媒体的某些特征。然而,检测表现可能因生成模型、压缩程度、语言、录制环境和攻击方式而有所不同。检测工具可能出现误报或漏报,攻击者也可以在模型训练后改变媒体特征。
因此,检测结果应被视为风险信号,而不是最终裁决。“未检测到”并不能证明内容真实;“可能为合成内容”则应触发进一步审查,而不是自动决定某人是否有罪或承担责任。
机构应根据自身威胁模型测试系统,持续监控检测表现,并保留人工升级处理渠道。高影响决策不应依赖单一且不透明的模型评分。
10. 监管与问责
欧盟《人工智能法案》针对部分 AI 生成或操纵内容设有透明度义务。第50条(英文)(在新标签页中打开)涉及 AI 系统提供者的机器可读标记要求,以及部署者在特定情况下的披露义务,包括深度伪造。欧盟委员会的实施指引(英文)(在新标签页中打开)指出,第50条自2026年8月2日起适用;在该日期之前已投放市场的系统,其提供者须自2026年12月2日起履行机器可读标记义务。
这是一套透明度框架,并不保证所有深度伪造都能被检测或阻止,也不能取代有关欺诈、隐私、消费者保护、金融服务和数据保护的现行法律。
在马来西亚,监管机构已经就深度伪造冒充及未经授权的投资推广发出警示。企业的挑战,是把警示转化为实际运营控制:明确付款权限、可靠身份验证、事件报告、证据保存和员工培训。
问责应与实际控制能力相匹配。AI 供应商应在产品中建立适当保障和透明机制;平台应处理冒充及诈骗推广;金融机构应维持适当比例的风险控制;企业则必须确保员工不会被迫仅凭视频通话作出高风险决定。
11. AI 时代的实用信任框架
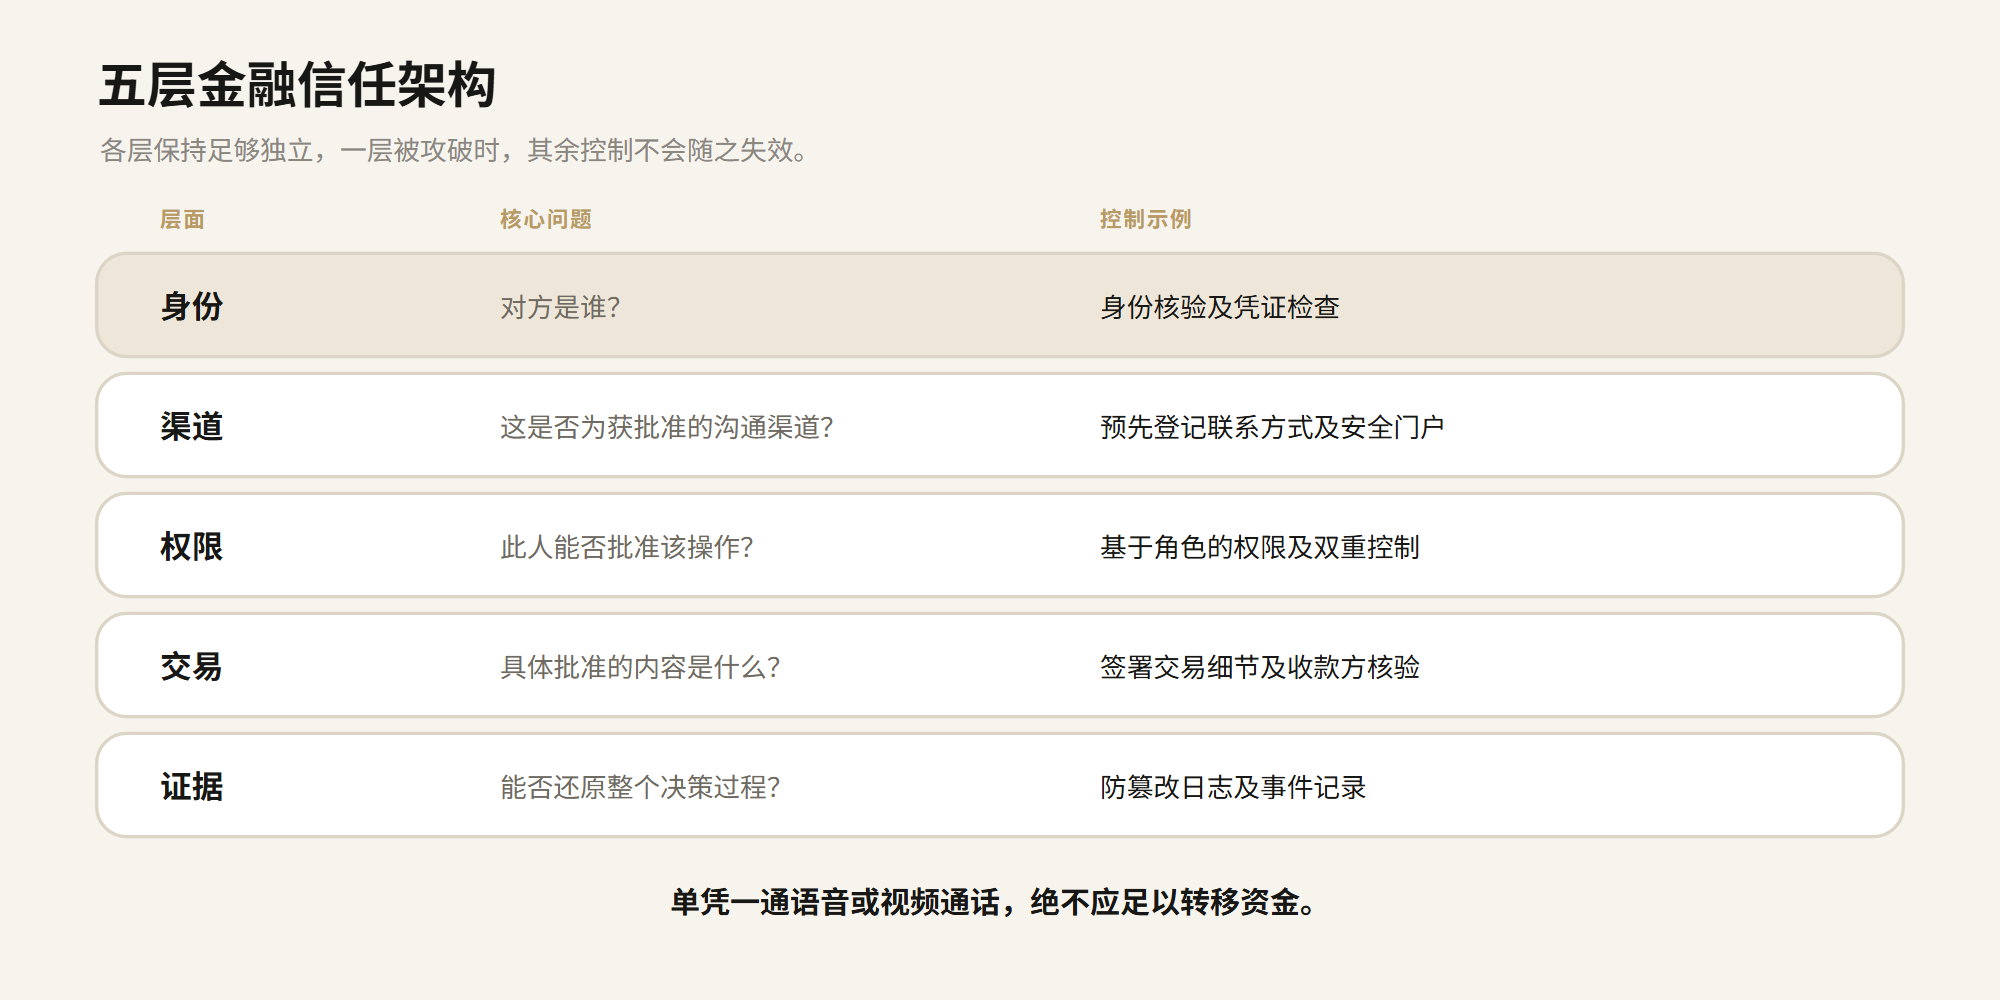
董事会层面的深度伪造应对方案,应涵盖五个层面:
| 层面 | 核心问题 | 控制示例 |
|---|---|---|
| 身份 | 对方是谁? | 身份核验及凭证检查 |
| 渠道 | 这是否为获批准的沟通渠道? | 预先登记联系方式及安全门户 |
| 权限 | 此人能否批准该操作? | 基于角色的权限及双重控制 |
| 交易 | 具体批准的内容是什么? | 签署交易细节及收款方核验 |
| 证据 | 能否还原整个决策过程? | 防篡改日志及事件记录 |
这些层面必须具备足够独立性,确保其中一个环节被攻破时,不会导致其余控制全部失效。不能让一通语音电话同时完成收款人变更、转账审批和审计记录绕过。
 查看原尺寸图片
12. 怀疑发生深度伪造事件时应该怎么办?
速度至关重要。立即联系银行或相关平台,尽可能要求拦截待处理交易;保存信息及原始媒体;记录账户资料和时间戳;并向执法机构及相关监管机构报告。
在马来西亚,受害者应立即联系银行,并尽快拨打国家诈骗应对中心 NSRC 热线997(英文)(在新标签页中打开)。政府指引建议在发现受骗后的24小时内报告,以协助有关部门采取行动处理银行账户及交易。同时应向警方报案。不要向声称能够追回资金、但要求预先支付费用的所谓追款代理付款。
结语:信任必须成为一套系统,而不只是感觉
长期以来,人们一直依靠面孔、声音、签名和熟悉的机构作为信任的捷径。人工智能并没有让这些信号完全失去价值,但它们已不足以单独证明真实性。
答案不是停止使用视频通话、生物识别或人工智能,而是停止让任何单一信号承担超出其能力范围的权力。金融信任必须建立在独立验证、清晰权限、针对具体交易的审批、可追溯证据,以及鼓励员工在发现异常时暂停操作的文化之上。
下一代金融基础设施的定义,不应只有更快的支付或更聪明的自动化。更重要的是,它能否区分身份与外表、权限与说服,以及证据与表演。
当亲眼所见不再等于真实,信任就必须被设计出来。
常见问题
AI 深度伪造能够欺骗银行吗? 深度伪造可被用于攻击客户、员工及身份验证流程。实际风险取决于银行的控制措施。视频或声音匹配不应成为高风险交易的唯一依据。
深度伪造检测工具可靠吗? 它们可以帮助识别可疑媒体,但检测表现会因情况而异,不应被视为真实性或欺诈行为的最终证明。
区块链能阻止深度伪造诈骗吗? 不能。区块链可以支持防篡改记录和密码学审批,但本身无法证明某个人是真实身份,也无法证明交易是在自由且知情的情况下获批。
企业如何防止假冒 CEO 的付款指示? 采用双重审批、预先登记的独立渠道核实、收款人变更控制、交易限额及审计日志。绝不能只依赖视频会议或电邮。
在马来西亚收到疑似深度伪造投资视频时该怎么办? 不要转账或提供个人资料。通过国家银行或证券委员会官方渠道核实投资信息,检查证券委员会投资者警示名单,并举报可疑诈骗。如果已经转账,应立即联系银行及 NSRC 997。
资料来源与延伸阅读
美国联邦调查局(FBI)互联网犯罪投诉中心,“2025 Internet Crime Report”,2026年。 22,364宗涉及人工智能相关信息的投诉、超过8.93亿美元的调整后损失、超过6.32亿美元的 AI 关联投资诈骗损失,以及接近1,300万美元的 AI 相关就业诈骗损失。阅读报告(英文)(在新标签页中打开)。
美国联邦调查局(FBI),“Criminals Use Generative Artificial Intelligence to Facilitate Financial Fraud”,公共服务公告 I-120324-PSA,2024年12月3日。 犯罪分子如何利用生成式人工智能制作虚假个人资料、身份文件、克隆声音及冒充视频。阅读公告(英文)(在新标签页中打开)。
香港特区政府,“LCQ9: Combating frauds involving deepfake”,2024年6月26日。 保安局局长书面答复中所述约2亿港元及近400万港元的视频会议诈骗案。阅读答复(英文)(在新标签页中打开)。
马来西亚证券委员会(SC),“SC Warns Public on Deepfake Investment Scams Impersonating Prominent Personalities and Using Names of Reputable Companies”,2024年7月22日。 通过社交媒体及通讯应用传播的深度伪造投资视频。阅读新闻稿(英文)(在新标签页中打开)。
马来西亚国家银行(BNM),“Scam Alert: Beware of Deepfake Videos Impersonating BNM Senior Officers”,2026年10月13日。 冒充高级官员的深度伪造视频,以及国家银行和证券委员会不会推广或推荐私人投资计划的提醒。阅读警示(英文)(在新标签页中打开)。
马来西亚国家银行(BNM),“Deepfakes and Impersonations”。 诈骗者如何在广告、社交账户及信息中冒用国家银行身份,以及核实方法。阅读指引(英文)(在新标签页中打开)。
马来西亚证券委员会(SC),“Investor Alert List”。 未经授权的实体及潜在克隆实体;名单并不详尽。查看名单(英文)(在新标签页中打开)。
欧盟委员会 AI Act Service Desk,“Article 50: Transparency obligations for providers and deployers of certain AI systems”。 合成内容的机器可读标记及深度伪造披露义务。阅读条文(英文)(在新标签页中打开)。
欧盟委员会,“Transparency obligations under Article 50 of the AI Act”,2026年7月24日更新。 第50条自2026年8月2日起适用,以及已投放市场系统的标记义务自2026年12月2日起适用。阅读常见问题(英文)(在新标签页中打开)。
马来西亚政府,“Hotline NSRC 997”。 国家诈骗应对中心、全天候热线,以及在发现受骗后24小时内致电的建议。阅读页面(英文)(在新标签页中打开)。
编辑说明
本文仅供一般资讯及教育用途,不构成法律、投资、网络安全或财务建议。统计数据受所引用来源的范围及定义限制,并非全球深度伪造诈骗的完整衡量。监管要求可能发生变化,读者应向相关主管机关及具备资格的专业人士查询。
FBI 的数字是报告中提及人工智能相关信息的美国投诉,并非已确认的深度伪造案件。香港案件按香港特区政府在调查期间公布的内容叙述。
资料来源最后核对日期:2026年11月6日。
本文中文版译自英文原文,引用的资料来源均为英文原文。